
General
Debate
Serpro debate engenharia social e confiança corporativa
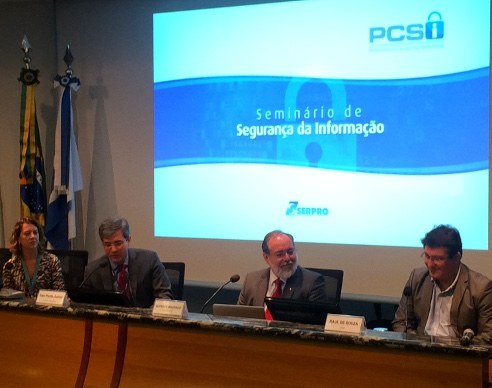


Profissionais de todo o Serpro acompanharam o seminário, pela web e por videoconferência
Nesta quarta-feira, 27, aconteceu, no auditório da Sede do Serpro, a quarta edição do Seminário de Segurança da Informação. Desta vez, o tema foi discutido sob um enfoque mais ligado ao ser humano, com ênfase não apenas na tecnologia, mas também no comportamento dos usuários. Durante as apresentações, as falhas de segurança foram analisadas a partir de ideias causadoras como abuso de confiança, otimismo irrealista e persuasão.
As palestras e debates trouxeram o conceito de “engenharia social”, termo que descreve um método de ataque que utiliza elementos das relações humanas para se obter um acesso não autorizado a informações. Logo na abertura, o diretor de Operações do Serpro, Iran Porto Júnior, lembrou que, todo ano, a empresa investe milhões em segurança da informação. “No entanto, a tecnologia de nada adianta se as pessoas não tiverem os cuidados necessários”, acrescentou o diretor de Operações.
Cerca de 50% de descuidos
Na sequência, o coordenador Estratégico de Segurança da Informação, Ulysses Machado, narrou uma experiência de uma universidade israelense, depois replicada pela Google, em que pendrives eram distribuídos aleatoriamente por um campus universitário. “Em média, 50% das pessoas que encontraram os dispositivos simplesmente os colocaram, sem nenhum cuidado necessário, em um computador”, relatou Ulysses, demonstrando que muitas vezes, uma simples falha humana é capaz de comprometer toda uma complexa estratégia de segurança.
Já Raul de Carvalho, chefe do Núcleo de Redes e Segurança da Informação da Procuradoria-Geral do DF, trouxe a experiência adquirida em seu mestrado relacionado à confiança e segurança da informação. Raul identificou alvos de engenharia social no Portal da Transparência, da Controladoria-Geral da União (CGU). A ideia era identificar pontos fracos e perfis de pessoas expostas. A conclusão é de que 82% dos consultados apresentavam comportamentos que poderiam implicar em falhas de segurança. “O ser humano é o fator mais crítico: é, ao mesmo tempo, o elo mais fraco e o mais resiliente da cadeia de segurança da informação”, avaliou Raul.
A psicóloga Juliana Weber, por sua vez, analisou as formas de julgamento e comportamento que poderiam dar ensejo a ataques por engenharia social. Entre diversos padrões de percepção, Juliana identificou o “otimismo irrealista” e atalhos mentais que poderiam comprometer a objetividade dos usuários. Juliana, que é da Consultoria Jurídica do Serpro, falou ainda sobre influências sociais, como os processos de persuasão, que exploram maliciosamente as fragilidades da natureza humana.
Comunicação Empresarial do Serpro - 27 de julho de 2016